 by NetBrain 2. April 2026
Jeder IT-Sicherheitsverantwortliche kennt die erdrückende Realität der Alarmmüdigkeit. Der Tag beginnt mit Hunderten oder Tausenden von Benachrichtigungen, die um Aufmerksamkeit buhlen. Sicherheitsteams ertrinken in Ineffizienzen, und kritische Bedrohungen werden zur Nadel im Heuhaufen. Der Druck wächst – und das aus gutem Grund. Drittanbieter beschleunigen Angriffe mithilfe von KI und hochentwickelten Tools. Laut der Cybersecurity and Infrastructure Security Agency (CISA) werden allein die Kosten für kompromittierte Geschäfts-E-Mails im Jahr 2024 Unternehmen mehr als 2.7 Milliarden US-Dollar kosten . Kleine und mittlere Unternehmen sind besonders gefährdet, da ihnen oft die Ressourcen für Cybersicherheit fehlen.
Dieser entscheidende Wandel hin zu fortschrittlicheren Angriffswerkzeugen bedeutet, dass ein KI-gestützter Angriff das Netzwerk möglicherweise bereits ausgenutzt hat, bevor ein Techniker ein Support-Ticket erstellt oder einen verdächtigen Vorfall untersucht. Die Risiken sind höher und die Zeitvorgaben unerbittlich. Um KI-gestützten Bedrohungen begegnen zu können, benötigen Unternehmen Verteidigungsstrategien, die schnell, skalierbar und handlungsfähig sind.
Die neue Realität: Warum manuelle Sicherheitsmaßnahmen nicht mehr mithalten können
Der exponentielle Anstieg KI-gesteuerter Angriffe hat die traditionellen Arbeitsabläufe, die auf Kommandozeilen und Tabellenkalkulationen basieren, gefährlich überholt. Die Zeitfenster für Patches schließen sich, doch die Kluft zwischen bekannten Schwachstellen und tatsächlichen Gegenmaßnahmen vergrößert sich stetig. Sicherheitsteams müssen sich oft mit veralteten Tools gegen eine Flut KI-gestützter Bedrohungen verteidigen.
Diese Lücke reicht über die Technologie hinaus und beeinträchtigt die operative Nachhaltigkeit. Die ständige Aktualisierung altbekannter Prozesse reicht nicht aus, um mitzuhalten, wenn Angriffe innerhalb von Minuten erfolgen können. Aktuelle Erkenntnisse des IBM X-Force Threat Index 2026 zeigen, dass identitätsbasierte Angriffe immer schneller und ausgefeilter werden. Angreifer nutzen KI, um sich lateral auszubreiten und Berechtigungen zu erweitern, bevor die Übergangsüberwachung überhaupt eine Warnung ausgibt. Deshalb reichen menschliche Anstrengungen allein nicht aus, um moderne Bedrohungen einzudämmen. Teams müssen Geschwindigkeit und Skalierbarkeit durch fortschrittliche, automatisierte Funktionen erreichen, wobei KI ein echter Partner des Sicherheitsteams ist.
Was „agentische KI“ tatsächlich für die Netzwerksicherheit bedeutet
Es ist naheliegend, KI in der Netzwerksicherheit mit Anomalieerkennung oder einfacher Mustererkennung gleichzusetzen. Agentenbasierte KI-Netzwerksicherheit stellt jedoch einen Paradigmenwechsel dar, bei dem KI zum aktiven Akteur und nicht zum passiven Beobachter wird.
In der Praxis bedeutet dies, dass die KI bei Auftreten einer Warnung eine Untersuchung einleitet, Daten aus verschiedenen Quellen korreliert, die Ursache ermittelt und oft selbstständig Abhilfemaßnahmen vorschlägt. Während herkömmliche KI Teams lediglich über ungewöhnliches Anmeldeverhalten eines Geräts informiert, liefert die KI detailliertere Erkenntnisse. Beispielsweise könnte sie Ihr Team darüber informieren, dass auf ein Gerät mit gestohlenen Zugangsdaten zugegriffen wurde, die auf eine Phishing-Kampagne zurückzuführen sind, und Ihnen empfehlen, das Gerät zu isolieren und die Zugangsdaten des betroffenen Benutzers zurückzusetzen.
Solche Fähigkeiten heben die KI-basierte Netzwerksicherheit auf den Bereich der digitalen Entwicklungsunterstützung und treiben Problemlösung, Aktionsplanung und direkte Ausführung voran.
Die 3 Kernsäulen der KI-gestützten Netzwerksicherheit
Unternehmen müssen über die reine Erkennung hinausgehen und eine umfassende, KI-gestützte Strategie verfolgen, um die Netzwerksicherheit nachhaltig zu verbessern. Die folgenden Säulen veranschaulichen, wie integrierte KI-Funktionen Sicherheitsprogramme von reaktiv zu proaktiv transformieren und so Geschwindigkeit und Resilienz angesichts sich ständig weiterentwickelnder Bedrohungen gewährleisten.
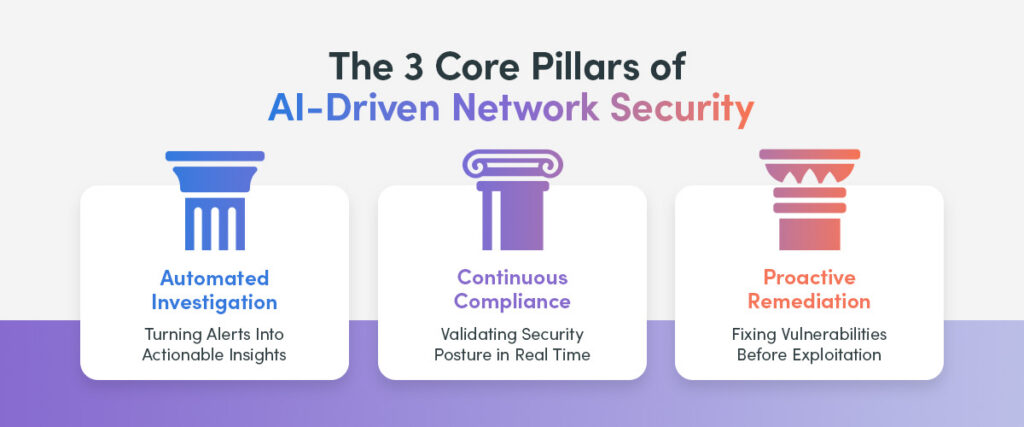
1. Automatisierte Untersuchung: Warnmeldungen in umsetzbare Erkenntnisse verwandeln
Die eigentlichen Kosten der Alarmmüdigkeit liegen in der Zeit, die Teams für die manuelle Bearbeitung von Vorfällen aufwenden müssen. Moderne KI- und Netzwerksicherheitslösungen lösen sofort Untersuchungen aus, sobald ein neuer Alarm auftritt, und ermitteln den Angriffspfad innerhalb von Sekunden. NetBrain Ausgelöste automatische Diagnosefunktion ist ein Paradebeispiel dafür, wie das System schnell den Explosionsradius und die potenzielle seitliche Bewegung ermittelt. Das Ergebnis ist eine drastische Reduzierung der mittleren Zeit bis zur Auflösung (MTTRIhre Lösung erspart die mühsame Datenerfassung. Ingenieure können sich auf wertvolle Analysen und Reaktionen konzentrieren, anstatt Protokolle zu sammeln oder Ereignisse im Nachhinein zu rekonstruieren.
2. Kontinuierliche Compliance: Validierung des Sicherheitsstatus in Echtzeit
Teams können sich nicht länger auf periodische Audits verlassen, um Netzwerkkonformität und -sicherheit zu gewährleisten. KI-basierte Netzwerksicherheit ermöglicht nun die kontinuierliche Überprüfung des Netzwerkstatus. Lösungen prüfen Konfigurationen rund um die Uhr anhand vorgegebener Sicherheitsstandards. Die KI bewertet fortlaufend, ob der tatsächliche Netzwerkstatus den gewünschten Standards entspricht , und erkennt und korrigiert Abweichungen.
3. Proaktive Behebung: Sicherheitslücken schließen, bevor sie ausgenutzt werden
Letztendlich ist das Ziel agentenbasierter KI-gestützter Netzwerksicherheit die proaktive Behebung von Sicherheitslücken. Fehlkonfigurationen stellen nach wie vor einen der häufigsten Einfallstore für Angreifer dar. KI-gestützte Systeme zeichnen sich dadurch aus, dass sie kontinuierlich nach Konfigurationsabweichungen suchen und automatisch Rollbacks auf den Ausgangszustand empfehlen oder durchführen. Dank dieser proaktiven Vorgehensweise können Teams Schwachstellen beheben, bevor diese überhaupt in einem Sicherheitsvorfallbericht auftauchen.
Ein Rahmenwerk für die Implementierung von KI in Ihrer Sicherheitsstrategie
Die Integration von KI in eine Netzwerksicherheitsstrategie erfordert einen strukturierten, pragmatischen Ansatz, der die Technologie an den Geschäftsanforderungen ausrichtet. Um maximale Effektivität und nachhaltige Wirkung zu gewährleisten, sollten sich Unternehmen auf Kernprinzipien konzentrieren, die die Implementierung leiten und gleichzeitig in jeder Phase Kontrolle und Transparenz gewährleisten.
Schritt 1: Erstellen Sie einen digitalen Echtzeit-Zwilling Ihres Netzwerks
Man kann nur schützen, was man sieht. Der erste Schritt zu effektiver KI in der Netzwerksicherheit ist der Aufbau eines digitalen Zwillings in Echtzeit . Diese dynamische Netzwerkkarte sollte die aktuelle Topologie, den Datenverkehr und die Richtliniendurchsetzung widerspiegeln. In Hybrid-Cloud-Umgebungen bedeutet dies, Transparenz über On-Premise-, Cloud- und Edge-Domänen hinweg zu schaffen. Ohne diese ganzheitliche Sichtweise kann selbst die fortschrittlichste KI das Unsichtbare weder erkennen noch beheben.
Schritt 2: Sicherheitsabsichten definieren und durchsetzen
Intent-basiertes Networking (IBN) stellt einen grundlegenden Wandel dar. Anstatt Gerätekonfigurationen bis ins kleinste Detail zu verwalten, definieren Entwickler Sicherheitsvorgaben . Beispielsweise können sie die Vorgabe „HR-Server müssen isoliert bleiben, außer für Gehaltsabrechnungsaktualisierungen“ definieren, um entsprechende Maßnahmen zu steuern. Künstliche Intelligenz überwacht und setzt diese Vorgaben kontinuierlich durch und erkennt oder behebt Abweichungen umgehend.
Schritt 3: Automatisieren Sie die Reaktionsabläufe, um zu reduzieren MTTR
Vertrauen in Ihr System ist von größter Bedeutung. Die effektivsten KI-Implementierungen nutzen ein Modell mit menschlicher Beteiligung, bei dem die KI den Maßnahmenplan erstellt und die Ingenieure die Genehmigungsbefugnis behalten. Dieser Workflow schafft Vertrauen und verbessert die Reaktionsfähigkeit insgesamt , indem er sicherstellt, dass die maschinelle Reaktion stets unter fachkundiger Aufsicht steht.
KI-Anwendungen in der Praxis für Netzwerksicherheit
KI-gestützte Sicherheit bewirkt in einer Vielzahl realer Szenarien einen messbaren Unterschied. Hier einige Beispiele für den Einsatz agentenbasierter KI in der Netzwerksicherheit:
- Reaktion auf Ransomware: Bei Erkennung von Ransomware-Aktivitäten isoliert die agentenbasierte KI umgehend kompromittierte Endpunkte und kennzeichnet alle Versuche der lateralen Ausbreitung, oft noch bevor sich die Verschlüsselung ausbreitet.
- Sicherheit hybrider Cloud-Umgebungen: Die KI gleicht Gruppenregeln mit lokalen Firewall-Richtlinien ab und identifiziert und behebt Diskrepanzen, die Assets in Multi-Cloud-Architekturen gefährden könnten.
- Netzwerkverteidigung: Am industriellen Rand, wo herkömmliche Softwareagenten möglicherweise verboten sind, nutzt agentenbasierte KI Topologiekarten und Richtlinienanalysen, um Bedrohungen in Betriebstechnologie- (OT) und industriellen Steuerungssystem- (ICS) Netzwerken zu erkennen und zu neutralisieren.
Nutzen Sie KI und die Zukunft der Netzwerksicherheit
KI soll Ingenieure unterstützen, nicht ersetzen. Indem sie wiederkehrende Störungen beseitigt, Konfigurationsabweichungen erkennt und in Echtzeit reagiert, ermöglicht KI Teams, endlich vom Krisenmanagement zur Prävention überzugehen. Sicherheitsteams können somit beruhigter sein, da sie wissen, dass sie mit Wachsamkeit und entschlossenem, automatisiertem Handeln komplexen Bedrohungen begegnen können.
Wenn Sie komplexe Abläufe in effiziente Arbeitsabläufe umwandeln müssen, vertrauen Sie NetBrain um Ihnen bei der Umsetzung der richtigen Lösung zu helfen. Als einziges Unternehmen der Branche intent-based network automation und Sichtbarkeitsplattform NetBrain Die nächste Generation kann die Bearbeitung von Tickets beschleunigen bei gleichzeitiger Reduzierung des Betriebsaufwands.
Sind Sie bereit zu sehen, wie agentenbasierte KI Ihre Netzwerkverteidigung verbessern kann? Erleben Sie agentenbasierte KI in Aktion und vereinbaren Sie eine Demo.