代替決定:Agentic NetOpsがネットワークチームに求めるものをどのように変えるか
2026年ワールドカップで最高のチームになるのは、スター選手の数が多いチームではない。最も層が厚く、戦略的なサポート体制が整っているチームだ。偉大なチームが勝利するのだ。

ネットワークセキュリティは、継続的な警戒が不可欠な取り組みです。脅威は進化し、新たな脆弱性が日々発見されています。例えば、2023年10月16日、シスコはこれまで知られていなかった脆弱性CVE-2023-20198とCVE-2023-20273(シスコバグID:CSCwh87343)の存在を明らかにしました。この脆弱性は、IOS XEのWeb UI機能を悪用することで、シスコのIOS XE製品に影響を与えます。この機能がHTTPS用に設定されているかどうかに関わらず、動作します。シスコのWebサイトによると、次のようになります。
これらの脆弱性により、認証されていないリモート攻撃者が、影響を受けるシステム上に特権レベル15のアクセス権限を持つアカウントを作成できてしまう。攻撃者はそのアカウントを利用して、影響を受けるシステムを制御下に置くことができる。
このバグは、共通脆弱性評価システム(CVSS)スコアで10の評価を受けました。この評価は、最も深刻な脆弱性に対して与えられ、直ちに解決するための対応が必要です。
NetBrainさん ノーコード Network Intents 現実世界のあらゆるネットワーク問題に対応する最速の方法です。すべてのネットワークエンジニアは、プログラミングやコーディングなしで、この即時自動化を適用できます。
シスコのセキュリティアドバイザリを受け取ってから数分以内に、カスタマーサポートエンジニアが迅速に対応しました。ノーコードネットワーク自動化ツールを用いて、これらのセキュリティ脆弱性の修正を開始しました。時間的な制約が極めて重要であることを認識し、お客様が自社のハイブリッドネットワーク内で迅速に対応できるよう支援したいと考えました。
その初日に、私たちはすべての顧客に資材を供給しました。 NetBrain パワーユーザーはそれらを使用して Network IntentCVEの影響を受けるIOS XEデバイスを特定するためのツールです。ネットワーク全体での識別により、オペレーターは影響を受ける各デバイスを修復できるようになりました。
どのように議論しましょう NetBrainの次世代プラットフォーム 顧客が脆弱で攻撃を受けやすい場所を特定できるように支援しました。
CiscoのCVEアドバイザリでは、HTTPサーバーとHTTPSサーバーの両方を無効にすることを推奨しています。それぞれ「no ip http server」コマンドと「no ip http secure-server」コマンドを使用します。デバイスでHTTPサーバーとHTTPSサーバーが有効になっている場合、これらのログメッセージはシステムが侵害されていることを示す最も信頼できる指標の一つです。
%SYS-5-CONFIG_P: ライン上のユーザーとしてコンソールからプロセス SEP_webui_wsma_http によってプログラム的に構成されました %SEC_LOGIN-5-WEBLOGIN_SUCCESS: ログイン成功 [user: user] [Source: source_IP_address] at 03:42:13 UTC Wed Oct 11 2023 %WEBUI -6-INSTALL_OPERATION_INFO: ユーザー: ユーザー名、インストール操作: ADD ファイル名
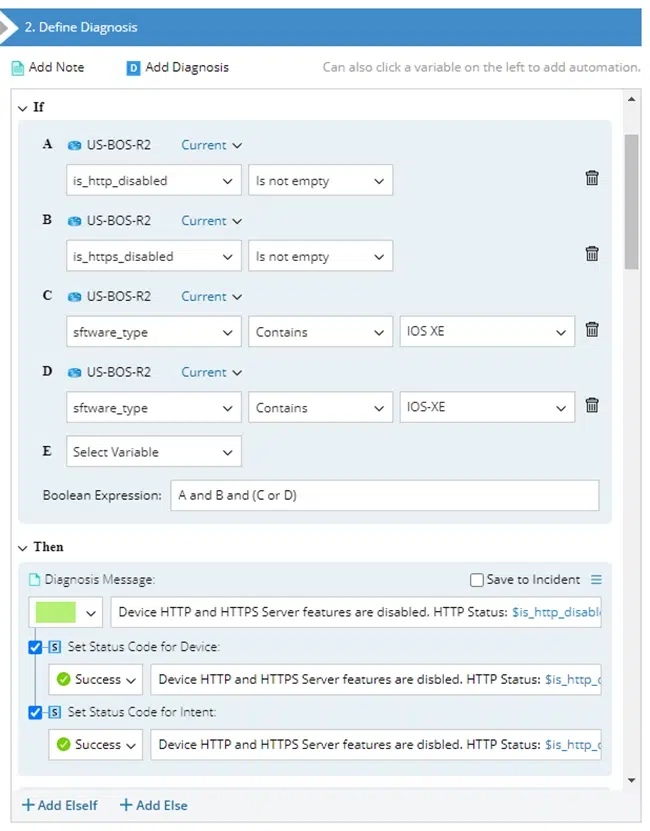
シスコが提供する一連の指標を考慮すると、 NetBrainのノーコードインターフェースにより、中小企業が行うような自動化を大規模に構築できます。これらの脆弱性に対して、ネットワークインテントベースの評価を2つ構築しました。
当社のインタラクティブなネットワーク自動化インテントにより、クライアントは脆弱性を迅速に検出し、軽減できるようになりました。
この CVE の問題を超えて、より大きな機会に目を向けると、次のような多くの側面を継続的に評価する必要があることがわかります。
その他の側面には、一般的なサービス デスク チケットの既知の根本原因、セキュリティ ポリシー、アクセス制御アーキテクチャが含まれます。
継続的なネットワーク評価を簡単に。 NetBrain 次世代とその Network Intent 予防的自動化技術。このプラットフォームは、あらゆる状態や動作パラメータを大規模かつ自動的かつ継続的にテストできます。
NetBrain このCVE向けに設計されたインテントを継続的にスケジュールすることを推奨します。このアプローチは、これらの脆弱性が将来的に再発するのを防ぐのに役立ちます。Next-Genのコア機能は、 予防自動化 モジュールには継続的なネットワーク評価が含まれます。ノーコードネットワーク自動化と自動脆弱性評価により、幅広い運用条件を継続的に検証できます。自動化された継続的なネットワーク評価を、サービス提供と障害防止戦略の基盤としてご活用ください。
ノーコードネットワーク自動化により、NetOpsのキャパシティを数ヶ月ではなく数分で拡張できます。運用上の脅威は進化し続けているため、ネットワークの脆弱性管理に対するプロアクティブなアプローチを維持することが不可欠です。毎日無数のサービスインシデント報告に対応するのは非効率的でコストもかかります。
私達は設計しました NetBrain まさにその目標を念頭に置いた次世代型ソリューションです。ネットワーク専門家の知識を活用し、ノーコードで効果的にエクスペリエンスを拡張します。
4層のデジタルツインは、ノーコード自動化の基盤となり、以下のリアルタイム詳細情報を提供します。
Ciscoのバグの例は極端ですが、あらゆる動作状況において、同じシンプルなノーコードアプローチを繰り返すことができます。ノーコード自動化は、動作状況の検証や維持が必要な場合に最適です。ソフトウェア開発者やプログラミングを必要とせず、ゼロから自動化を構築する手順は次のとおりです。
ネットワーク運用は継続的なプロセスであり、ノーコードによるネットワーク自動化はその基盤となるべきです。リアルタイムビジネスでは、潜在的かつ隠れた問題の解決に時間とリソースを費やすことはできません。ネットワークエンジニアは、新たな脅威が出現した際に、迅速に行動を起こし、その強みを発揮する必要があります。そうすることで、ビジネス、ネットワーク、そして評判を潜在的な損害から守ることができます。